
Dijital Sertifika Yaşam Döngüsü Yönetimi
Yazar: Can Koçak
Bir sertifika kurup unutmak, günün birinde saatler süren bir kesintiye ya da fark edilmemiş bir güvenlik açığına imza atmak demek olabilir. Bu yazıda dijital sertifikaların yaşam döngüsünü, DCLM'nin sekiz adımını ve sertifika yönetiminde dikkat edilmesi gereken unsurları ele alıyoruz.
Dijital Sertifika Nedir, Neden Önemlidir?
Dijital sertifika, en basit tanımıyla bir public key'i bir kimlikle (bir sunucu, bir kişi, bir cihaz veya bir organizasyon) ilişkilendiren, güvenilir bir üçüncü taraf olan Sertifika Otoritesi (CA - Certificate Authority) tarafından dijital olarak imzalanan elektronik bir belgedir. X.509 standardına dayanan bu belge; sertifikanın sahibini, public key'i, geçerlilik süresini, sertifikayı yayınlayan CA'yı ve CA'nın dijital imzasını içerir. Bu yapı, PKI (Public Key Infrastructure) adı verilen daha geniş bir güven ekosisteminin temel bileşenidir.
Sertifikalar üç ana amaca hizmet eder:
- Kimlik doğrulama (ing. Authentication): Karşı tarafın gerçekten iddia ettiği kişi veya sistem olduğunu doğrular.
- Şifreleme (ing. Encryption): TLS/SSL üzerinden iletilen verinin gizliliğini korur.
- Bütünlük (ing. Integrity): Verinin, kod imzalama sertifikalarında olduğu gibi iletim sırasında değiştirilmediğini garanti eder.
Peki bu kadar önemli bir konu neden genellikle organizasyonlarda göz ardı ediliyor? Çünkü sertifikalar "kur, unut" mantığıyla yönetilen pasif bileşenler gibi algılanıyor. Oysa gerçek tam tersi: her sertifikanın bir doğum günü, bir ölüm günü ve arada yönetilmesi gereken bir yaşam döngüsü var. Bu döngü iyi yönetilemediği zaman büyük çaplı kesintiler meydana gelebilmektedir.
İşte tam bu noktada devreye DCLM girmektedir.
Dijital Sertifika Yaşam Döngüsü Yönetimi Nedir? (ing. Digital Certificate Lifecycle Management - DCLM)
DCLM, bir organizasyondaki tüm dijital sertifikaların oluşturulmasından iptaline kadar geçen sürecin sistematik biçimde planlanması, izlenmesi ve yönetilmesidir. Amaç, hiçbir sertifikanın beklenmedik bir şekilde süresinin dolmasına, yanlış yapılandırılmasına veya güvenliğinin tehlikeye girmesine izin vermemektir.
Modern bir kurumda; web sunucuları, iç API'ler, mikroservisler, mobil uygulamalar, IoT cihazları, VPN bağlantıları, kod imzalama süreçleri ve e-posta güvenliği gibi onlarca farklı alanda binlerce sertifika aynı anda kullanılabilmektedir. Bu ölçekte manuel takip pratik olarak imkânsız hale gelir; DCLM bu karmaşıklığı yönetilebilir kılar.
DCLM 8 adımdan oluşmaktadır. İlgili adımlar:
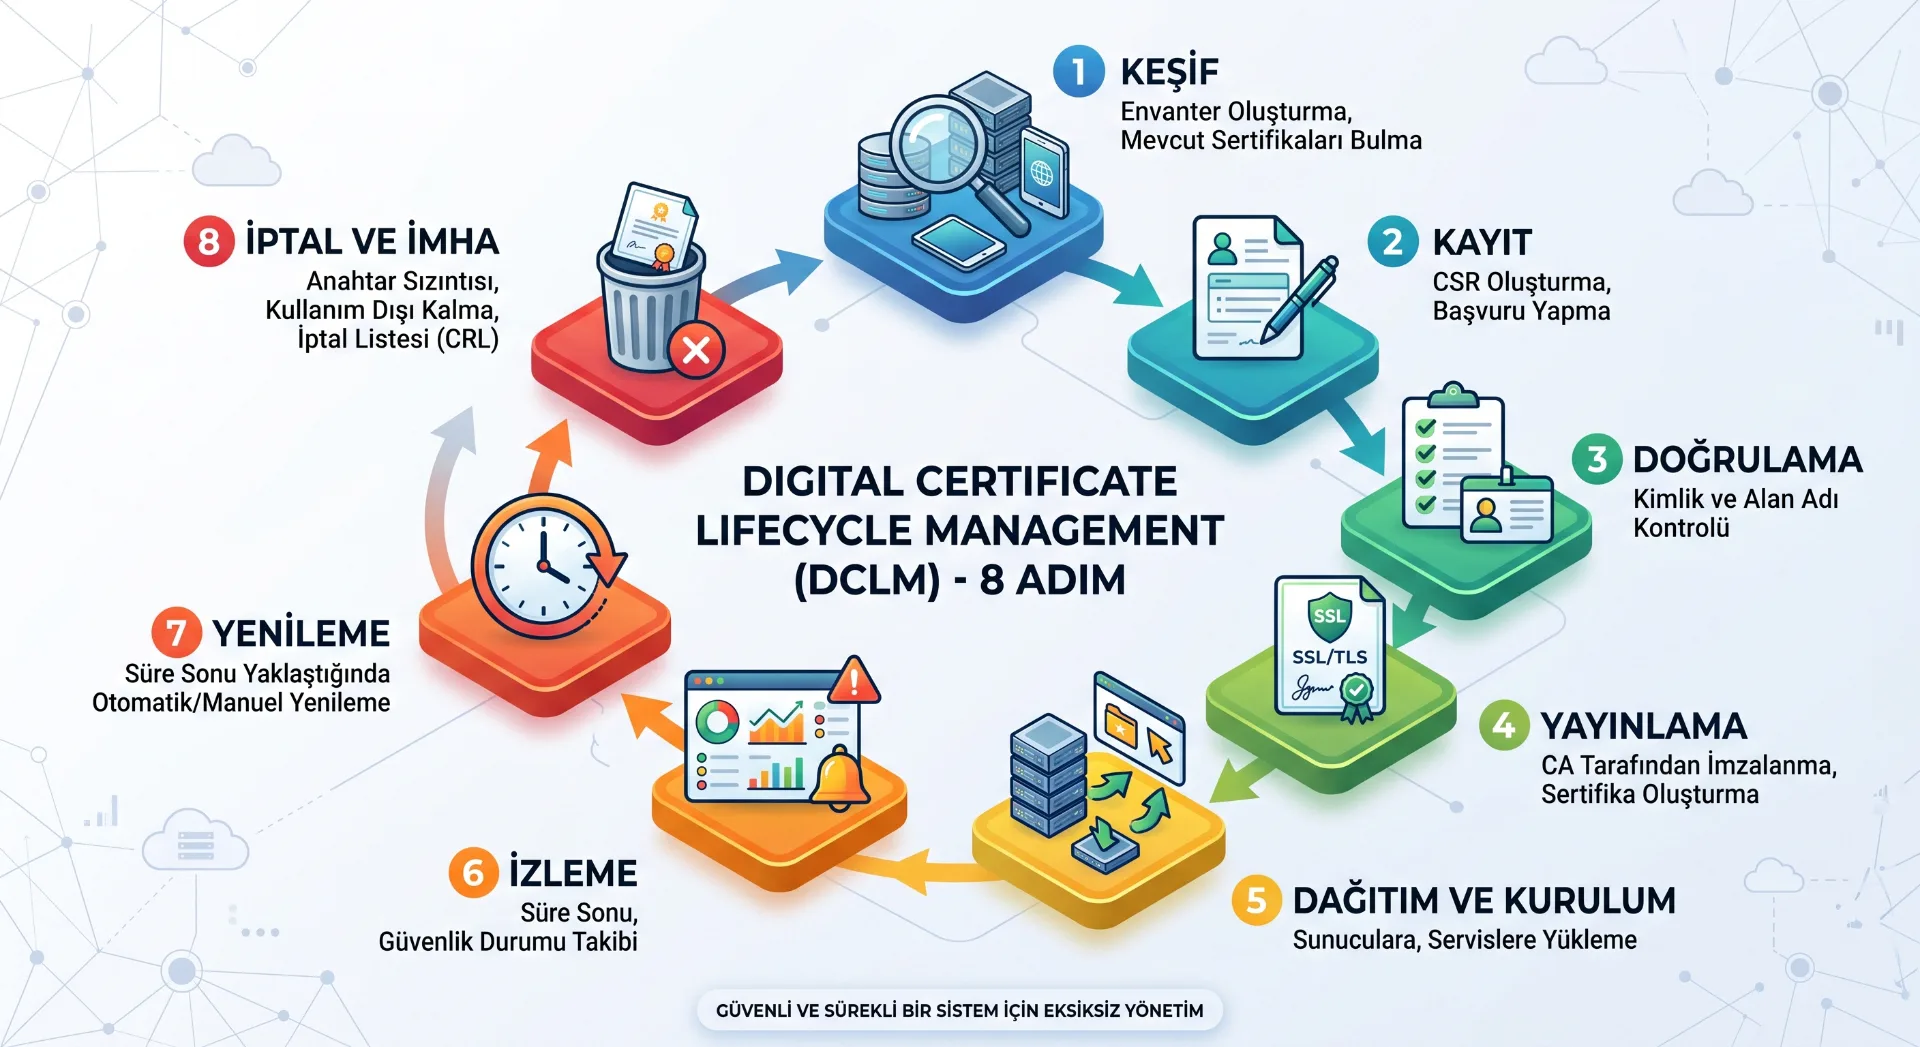
1. Keşif (ing. Discovery)
Yaşam döngüsü; organizasyona ait ağların, sunucuların, bulut kaynaklarının ve uç noktaların taranarak hâlihazırda kullanımda olan tüm sertifikaların tespit edilmesi ile başlar. Bu adım, ağ taraması (network/port scanning) araçları, Certificate Transparency (CT) log analizleri ve bulut/CMDB entegrasyonlarıyla yapılır; amaç, kimsenin haberi olmadan üretimde dönen, envanter dışı kalmış "gölge sertifikaları" (shadow certificates) gün ışığına çıkarmaktır. Keşif tek seferlik bir envanter çalışması değil, sürekli tekrarlanan bir görünürlük faaliyetidir. Pek çok kurumda bu adım uygulanmadan önce gerçek sertifika sayısı IT'nin tahmininin kat kat üzerine çıkmaktadır — bu da Keşfi, DCLM'nin atlanamayacak ilk basamağı hâline getirmektedir.
2. Talep ve Kayıt (ing. Enrollment and Request)
Keşif aşamasından sonra, yeni bir sertifikaya ihtiyaç duyulduğunda bu süreç başlar. Sertifika talep edilecek varlık (sunucu, cihaz vb.) için bir CSR (Certificate Signing Request) oluşturulur. Bu adımda anahtar çifti (public/private key) üretilir ve talep, seçilen sertifika türüne (DV, OV, EV veya iç PKI için özel sertifikalar) göre CA'ya iletilir.
3. Doğrulama (ing. Validation)
Bu aşamada CA, talebi değerlendirir. Domain Validation (DV) sadece alan adı sahipliğini kontrol ederken, Organization Validation (OV) ve Extended Validation (EV) da organizasyonun yasal varlığını doğrular. Kurum içi (private) PKI'larda bu adım, kurumsal politikalara göre otomatikleştirilebilir.
4. Yayınlama (ing. Issuance)
Doğrulama tamamlandıktan sonra CA sertifikayı imzalar ve yayınlar. Bu noktada sertifika, ilgili sisteme kurulmaya hazır hale gelir.
5. Kurulum ve Dağıtım (ing. Installation and Deployment)
Sertifika, hedef sunucuya, yük dengeleyiciye, cihaza veya uygulamaya kurulur. Bu aşamada chain of trust doğru yapılandırılmalı ve ara sertifikalar (intermediate certificates) eksiksiz yüklenmelidir — aksi halde bazı istemcilerde güven hataları ortaya çıkmaktadır.
6. İzleme (ing. Monitoring)
Sertifika aktif kullanımdayken sürekli izlenmelidir: geçerlilik süresi, yapılandırma doğruluğu, zayıf şifreleme algoritması kullanımı (örneğin SHA-1 gibi kırılmış algoritmalar) ve olası anormallikler (Certificate Transparency loglarında beklenmeyen bir sertifikanın görünmesi gibi) bu aşamada tespit edilir.
7. Yenileme (ing. Renewal)
Bir sertifika, süresi dolmadan önce yenilenmelidir. Tarayıcı üreticileri ve CA'ların birlikte oluşturduğu CA/Browser Forum'un kabul ettiği SC-081v3 kararı gereği genel amaçlı TLS sertifikalarının geçerlilik süresi giderek kısalmakta ve bu da yenileme süreçlerinin otomasyonunu neredeyse zorunlu hale getirmektedir.
8. İptal ve İmha (ing. Revocation and Disposal)
Bir sertifika; özel anahtarın tehlikeye girmesi, sunucunun devre dışı bırakılması veya sertifikanın artık kullanılmaması gibi durumlarda, ilgili koşulların gerektirdiği şekilde iptal edilmelidir. Sertifika iptal edilmezse, NotAfter tarihine kadar süre açısından geçerli olmaya devam eder. İptal durumu CRL veya OCSP gibi mekanizmalar üzerinden yayımlanabilir ve istemciler tarafından sorgulanabilir. Ancak istemcilerin büyük kısmı bu kontrolü soft-fail mantığıyla uygular; yani CRL/OCSP sorgusu başarısız olduğunda ya da yanıt alınamadığında sertifika yine de geçerli kabul edilir — bu da iptalin fiilen işe yaramasını istemcinin uygulama biçimine bağlı kılar. Özellikle özel anahtar ele geçirilmişse, sertifika zamanında iptal edilmediği sürece bu anahtara sahip bir saldırgan sertifikanın temsil ettiği kimliği taklit etmeye çalışabilir. Bu nedenle, iptal edilmemiş ve hâlen süresi dolmamış sertifikalar, özellikle özel anahtarın ele geçirilmesi söz konusu olduğunda, gerçek bir saldırı yüzeyi oluşturabilir.
En İyi Pratikler
Bu yaşam döngüsünü sağlıklı yürütmek isteyen bir organizasyon için öne çıkan pratikler şöyle özetlenebilir:
- Merkezi envanter tutulmalıdır. Organizasyondaki her sertifikanın (kim tarafından, nerede, ne zaman kullanıldığı dahil) tek bir merkezi envanterde tutulması, "gölge sertifika" (shadow certificate) probleminin önüne geçer. Sızma testlerinde ve güvenlik denetimlerinde, unutulmuş ve envanter dışı kalmış sertifikaların ciddi bir risk kaynağı olduğu sıkça görülmektedir.
- Otomasyon önceliklendirilmelidir. Manuel süreçler insan hatasına açıktır ve sertifika ömürlerinin kısalmasıyla birlikte artık ölçeklenemez hale gelmiştir. ACME protokolü (Let's Encrypt'in popülerleştirdiği), HashiCorp Vault, Venafi, AppViewX, Keyfactor gibi çözümler talep, yenileme ve dağıtım adımlarını otomatikleştirebilir.
- Kısa ömürlü sertifikalar tercih edilmelidir. Sertifika süresi ne kadar kısaysa, ele geçirilmiş bir anahtarın istismar penceresi o kadar daralır. Bu, sektörün genel yönelimiyle de örtüşmektedir. Şu anda azami 200 gün olan sertifika süresi 2027'de 100, 2029 yılında ise 47 güne düşürülecektir.
- Proaktif uyarı mekanizmaları kurulmalıdır. Sertifika süresinin dolmasına 90, 30, 14 ve 7 gün kala otomatik uyarılar üretilmeli; bu uyarılar tek bir kişinin e-posta kutusuna değil, ekip düzeyinde takip edilen bir sisteme (ticket sistemi gibi) gitmelidir.
- Güçlü anahtar yönetimi uygulanmalıdır. Private key'ler HSM (Hardware Security Module) gibi güvenli ortamlarda saklanmalı, minimum ayrıcalık ilkesiyle erişim kısıtlanmalı ve anahtar rotasyonu düzenli yapılmalıdır.
- Certificate Transparency (CT) logları izlenmelidir. Kurumun alan adı için, haberi olmadan yayınlanan sertifikaları tespit etmek, oltalama ve MITM saldırılarına karşı erken uyarı sağlar.
- Zayıf kriptografi sistemden çıkarılmalıdır. SHA-1 imzalı veya kısa RSA anahtarlı (ör. 1024-bit) sertifikalar ile kullanımdan kaldırılmış protokolleri (SSLv3, TLS 1.0/1.1) destekleyen yapılandırmalar tespit edilip elenmelidir.
- Acil durum planı hazırlanmalıdır. Bir anahtarın sızdığı tespit edildiğinde, ilgili sertifikaların hangi hızla iptal edilip yenisiyle değiştirileceğine dair önceden tanımlanmış bir prosedür (playbook) olmalı ve bu prosedür tatbikatlarla test edilmelidir.
Sonuç
Dijital Sertifika Yaşam Döngüsü Yönetimi, ilk bakışta sıradan bir operasyonel görev gibi görünse de, aslında modern güvenlik mimarisinin en kritik ama en çok göz ardı edilen katmanlarından biridir. Sertifikaların süresinin dolması bir "IT arızası" değil, doğrudan iş sürekliliğini ve güvenlik duruşunu (ing. security posture) etkileyen bir risk faktörüdür. Sertifika ömürlerinin giderek kısaldığı bir dönemde, manuel takip yaklaşımları artık sürdürülebilir değildir. Otomasyon, merkezi görünürlük ve net sahiplik tanımları olmadan organizasyonların bu riski kontrol altında tutma ihtimali düşüktür.
Bu konu aynı zamanda pratik bir sızma testi bakış açısı sağlamaktadır. Yanlış yapılandırılmış sertifika zincirleri, zayıf kriptografi kullanılan sertifikalar, zayıf CSR üretim süreçleri, CT loglarından bilgi sızıntısı tespiti, repolara commit edilmiş CSR veya özel anahtar dosyaları; saldırgan perspektifinden incelenmeye değer konu başlıkları olarak öne çıkmaktadır.
Sonuç olarak DCLM, sadece bir "en iyi pratik" değil, güvenlik olgunluğunun bir göstergesidir. Bir organizasyonun sertifikalarını ne kadar iyi yönettiği, aslında o organizasyonun genel siber güvenlik disiplinini de yansıtmaktadır.
Kaynakça
- https://www.digicert.com/faq/certificate-management/what-is-certificate-management
- https://www.ibm.com/think/topics/certificate-lifecycle-management
- https://www.paloaltonetworks.com/cyberpedia/what-is-tls-certificate-lifecycle
- https://cabforum.org/2025/04/11/ballot-sc081v3-introduce-schedule-of-reducing-validity-and-data-reuse-periods/