
Kriptografik Çeviklik
Yazar: Can Koçak
Kriptografik Çeviklik (Crypto Agility), kurumların değişen tehditler ve post-kuantum kriptografi karşısında kriptografik altyapılarını hızlı ve güvenli şekilde dönüştürebilmesini sağlar. Bu yazıda HNDL tehdidinden CBOM'a, kriptografik envanterden pratik çeviklik yaklaşımlarına kadar temel kavramları ele alıyoruz.
Kriptografik Çeviklik Nedir? (ing. Crypto Agility)
Kriptografi tarihi boyunca hiçbir algoritma kalıcı olarak "güvenli" kabul edilmemiştir. DES'in kırılması, MD5 ve SHA-1'in çakışma (ing. collision) saldırılarına yenik düşmesi, RC4'ün TLS'ten tasfiye edilmesi gibi örnekler, kriptografik ilkellerin zamanla zayıfladığını ve değiştirilmesi gerektiğini göstermiştir. Ancak bugün karşı karşıya olunan geçiş, önceki örneklerden niteliksel olarak farklıdır: kuantum bilgisayarların olgunlaşmasıyla birlikte RSA ve eliptik eğri kriptografisi (ECC) gibi asimetrik algoritmaların tamamının teorik olarak kırılabilir hale gelmesi söz konusudur. Bu durum, kurumları münferit bir algoritma değişikliğinden çok daha kapsamlı bir soruna yöneltmektedir: sistemlerin, gelecekte hangi algoritmaya geçileceği belirsizken bile, kriptografik altyapılarını hızlı ve güvenli biçimde değiştirebilecek şekilde tasarlanması. Bu yeteneğe literatürde kriptografik çeviklik adı verilmektedir.
NIST de, kriptografik çevikliği "protokoller, uygulamalar, yazılım, donanım, ürün yazılımı ve altyapılarda güvenliği ve operasyonel sürekliliği koruyarak kriptografik algoritmaları değiştirebilme ve uyarlayabilme yeteneği" olarak tanımlamaktadır.
Harvest Now, Decrypt Later Yaklaşımı
Kriptografik çevikliğin aciliyeti büyük ölçüde "harvest now, decrypt later" (şimdi topla, sonra çöz—HNDL) tehdit modelinden kaynaklanmaktadır. Bu modele göre, kötü niyetli aktörler bugün şifrelenmiş trafiği veya verileri ele geçirip saklayabilir; kriptografik olarak anlamlı bir kuantum bilgisayar ortaya çıktığında bu verileri geriye dönük olarak çözebilirler. Uzun ömürlü hassas veri (tıbbi kayıtlar, devlet sırları, fikri mülkiyet, finansal geçmişler) barındıran kurumlar için bu, "kuantum bilgisayar henüz yok, o yüzden beklenebilir" yaklaşımını geçersiz kılmaktadır.
NIST birkaç adet post-kuantum kriptografi standardı yayınlamıştır ve önümüzdeki yıllar içinde daha çok standardın yayınlanması beklenmektedir. NIST'in son standardizasyon çalışmaları ve PKI ile eski (legacy) sistemlerin yeniden inşası için gereken uzun entegrasyon döngüleri göz önüne alındığında, tam geçişin kısa vadede tamamlanacağı beklentisi büyük ölçüde gerçekçi bulunmamaktadır. Entegrasyon karmaşıklığı, nitelikli iş gücü eksikliği ve maliyet, bu geçişin önündeki başlıca engeller arasında sayılmaktadır. Bu gerçeklik, tek seferlik büyük bir geçiş yerine, aşamalı ve tekrarlanabilir bir mimarinin—yani kriptografik çevikliğin—neden stratejik bir zorunluluk haline geldiğini açıklamaktadır.
Mimari İlkeler: Çevikliği Sistemik Kılmak
Kriptografik çevikliğin bir kurumda gerçek ve sürdürülebilir hale gelmesi için literatür ve endüstri uygulaması iki temel koşulu işaret etmektedir. Birincisi, kriptografik politika ve anahtar yaşam döngüsünün merkezi kontrolüdür; böylece algoritma standartları, anahtar rotasyonu ve denetim süreçleri tutarlı biçimde yönetilebilir. İkincisi, uygulamalara yönelik istikrarlı arayüzlerin varlığıdır; kriptografik tercihlerin her sistemde ayrı ayrı sabit kodlanmaması (ing. hard-coded), bunun yerine standart bir hizmet katmanı üzerinden sunulmasıdır. Bu iki ilke birlikte, HSM'leri (Hardware Security Modules), bulut tabanlı anahtar yönetim sistemlerini (KMS - Key Management Systems) ve yazılımsal anahtar depolarını (Key Vault) merkezi bir politika altında orkestre eden bir anahtar yönetimi yaklaşımını mümkün kılar.
Kriptografik Çeviklik Nasıl Sağlanır?
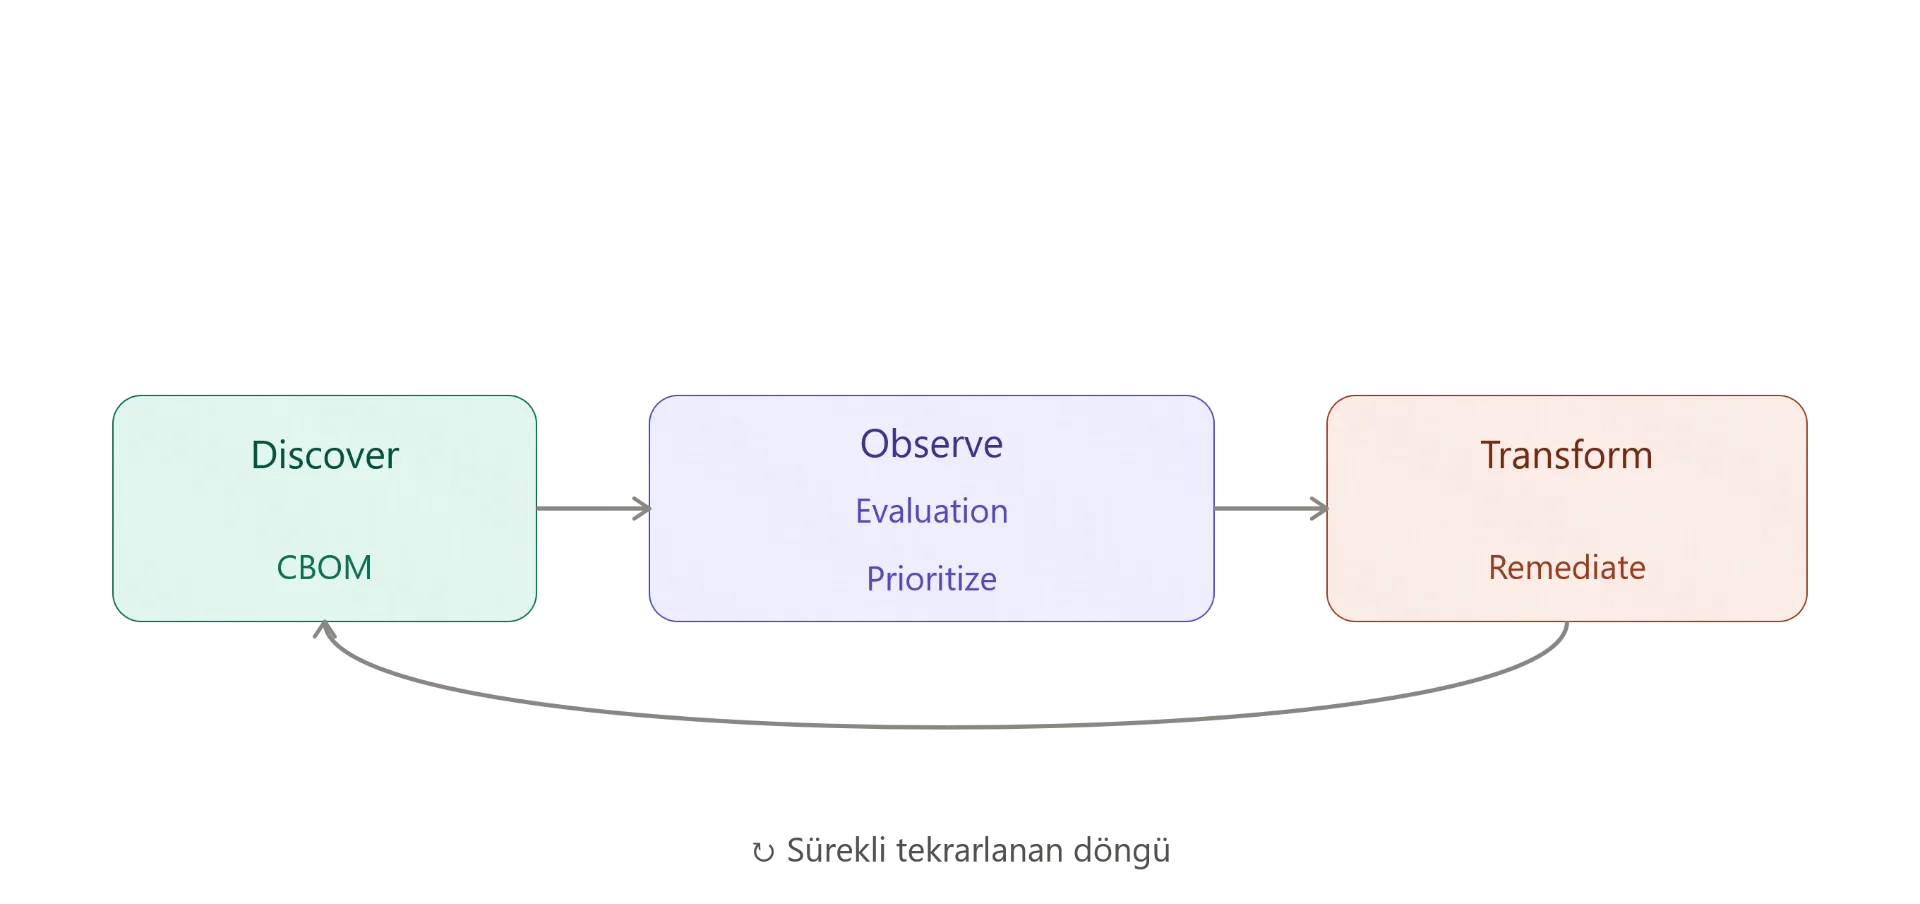
Bir sistemde kriptografik çeviklik temel olarak üç aşama ile sağlanır ve bu üç aşama döngüsel olarak tekrarlanır. Bu aşamalar aşağıdaki görselde gösterilmiştir.
Keşif
Bu aşamada, bir kurum veya sistem içerisindeki kriptografiyle ilişkili tüm bileşenler (ing. cryptography-relevant artifacts) tespit edilir ve envanterleştirilir. Bu analiz hem kaynak kod hem de derlenmiş kod seviyesinde yapılır.
Kullanılan tüm kütüphaneler, fonksiyonlar ve kriptografik yöntemler belirlenir; ayrıca bu bileşenler arasındaki bağımlılıklar (ing. dependencies) ortaya çıkarılır. Amaç, kriptografik varlıklar için tek ve güvenilir bir doğruluk kaynağı oluşturmaktır.
Bu kapsamda, yazılım tedarik zincirinde (ing. supply chain) şeffaflığı artırmak amacıyla SBOM'ye (Software Bill of Materials) benzer şekilde bir CBOM (Cryptography Bill of Materials) oluşturulması hedeflenir. CBOM, sistemde kullanılan tüm kriptografik algoritma, kütüphane, protokol ve sertifikaların yapılandırılmış bir dökümüdür ve sonraki aşamalar için temel referans niteliği taşır.
Gözlem
Bu aşamada sadece statik analiz değil, dinamik gözlemler de sürece dahil edilir; böylece kriptografik varlıkların çalışma zamanındaki davranışları da izlenmiş olur. Ağ ve uygulama perspektiflerinden elde edilen bilgilerle kriptografik envanter tümüyle görünür hale getirilir.
Keşif aşamasında çıkarılan CBOM, bu aşamada aşağıdaki adımlarla değerlendirilir:
- Değerlendirme (ing. Evaluation): Hangi algoritmaların zayıf olduğu, anahtar uzunluğunun yetersiz kaldığı veya artık kullanımının önerilmediği tespit edilir.
- Önceliklendirme (ing. Prioritize): Tespit edilen tüm sorunlar kısa sürede çözülemeyeceği için, risk düzeyine ve iş etkisine göre önceliklendirme yapılır.
Bu bütünsel görünüm sayesinde kriptografik varlıklar, kripto güvenlik duruşu (ing. cryptographic posture) ve uyumluluk (ing. compliance) gereksinimlerine göre sınıflandırılır.
Dönüşüm
Son aşamada, mevcut kriptografik altyapı, güncel güvenlik standartlarına ve geleceğe yönelik gereksinimlere uygun şekilde dönüştürülür. Yani iyileştirme (ing. remediate) yapılarak zayıf olarak belirlenen kriptografik örnekler (ing. cryptographic instances), güvenli alternatifleriyle değiştirilir.
Bu dönüşüm kapsamında, kuantum sonrası güvenli algoritmalara geçiş yapılır ve kriptografik bileşenler daha güçlü ve modern alternatiflerle değiştirilir. Amaç, sistemi hem güncel tehditlere karşı dayanıklı hem de gelecekteki kriptografik değişimlere uyumlu hale getirmektir.
Pratikte Kriptografik Çeviklik
Kriptografik çevikliğin teoriden pratiğe geçmesi, kurumların altyapılarına belirli mimari ve mühendislik pratiklerini yerleştirmesiyle mümkün olur. Endüstride öne çıkan başlıca yaklaşımlar şunlardır:
- Kriptografik soyutlama katmanları (ing. crypto abstraction layers): Uygulama kodu, doğrudan belirli bir algoritmayı çağırmak yerine standart bir arayüz (API) üzerinden kriptografik işlem talep eder. Böylece alttaki algoritma değiştirildiğinde uygulama kodunda değişiklik gerekmez. OpenSSL'in EVP arayüzü veya Java'nın JCA/JCE (Java Cryptography Architecture/Extension) yapısı bu yaklaşımın örnekleridir.
- Algoritma çevikliği (ing. algorithm agility) destekleyen protokoller: TLS 1.3 gibi protokollerde şifreleme algoritma müzakeresi (ing. cipher suite negotiation) mekanizması sayesinde istemci ve sunucu, karşılıklı olarak desteklenen en güçlü algoritmada anlaşabilir. Bu, tek bir algoritmaya bağımlı kalmadan kademeli geçişe imkân tanır.
- Hibrit kriptografi (ing. hybrid cryptography): Geçiş sürecinde risk almamak için klasik (RSA/ECC) ve post-kuantum (ör. ML-KEM, ML-DSA) algoritmalar aynı anda kullanılır; anahtar değişiminde her iki yöntemden türetilen anahtarlar birleştirilir. Böylece PQC algoritmasında ileride bir zafiyet çıksa bile klasik algoritma güvenliği koruma altında tutar.
- Merkezi anahtar ve sertifika yönetimi (ing. centralized key/certificate management): HSM, KMS ve Key Vault çözümleri üzerinden anahtar rotasyonu, sertifika yenileme ve algoritma politikaları otomatikleştirilir. Manuel/dağınık sertifika yönetimi, geçiş sürecinde en büyük operasyonel risk kaynaklarından biridir.
- Kod tabanında kriptografik tarama (ing. static/dynamic crypto scanning): SAST (Static Application Security Testing) ve SCA (Software Composition Analysis) araçları, kaynak kodda ve bağımlılıklarda kullanılan kriptografik fonksiyonları otomatik olarak tespit eder ve CBOM'un sürekli güncel kalmasını sağlar.
- Sürüm ve yapılandırma tabanlı geçiş (ing. configuration-driven rollout): Algoritma değişiklikleri kod değişikliği yerine yapılandırma dosyaları veya politika motorları (ing. policy engines) üzerinden yönetilir; böylece geçiş, yeniden derleme gerektirmeden ve kademeli olarak (ör. belirli bir kullanıcı yüzdesiyle başlayarak) uygulanabilir.
- Sürekli izleme ve geri bildirim döngüsü: Ağ trafiği analizi (ör. TLS handshake incelemesi) ve çalışma zamanı telemetrisiyle hangi sistemlerin hâlâ eski/zayıf algoritmaları kullandığı sürekli olarak tespit edilir; bu veriler önceliklendirme sürecine geri beslenir.
Sonuç
Kriptografik çeviklik, post-kuantum kriptografiye geçişin bir yan ürünü değil, ön koşuludur. Kurumların önündeki asıl sorun, hangi algoritmanın seçileceğinden ziyade, algoritmaların değişmesi gerektiğinde sistemlerin buna ne ölçüde hazır olduğudur. Merkezi politika yönetimi, standart kriptografik arayüzler, kriptografik envanter çıkarımı ve hibrit dağıtım modelleri—hem klasik hem de kuantum sonrası algoritmaların bir arada kullanıldığı yapılar—üzerine kurulu bir mimari, kurumları yalnızca yaklaşan PQC (Post-Quantum Cryptography) geçişine değil, kriptografinin doğası gereği süregelen evrimine karşı da dirençli kılar. 2026 itibarıyla takvimlerin sıkılaşması ve büyük teknoloji sağlayıcılarının (Cloudflare, Google, Microsoft) kendi kuantum sonrası algoritmalara geçiş yol haritalarını hızlandırması, bu mimari yatırımın artık ertelenebilir bir seçenek olmadığını göstermektedir.